
Oracle Critical Patch Update January 2021
Released January 2021 · Oracle's advisory ↗ · ← Critical Patch Update, October 2020 · Critical Patch Update, April 2021 →
202 CVEs in this release, one square each
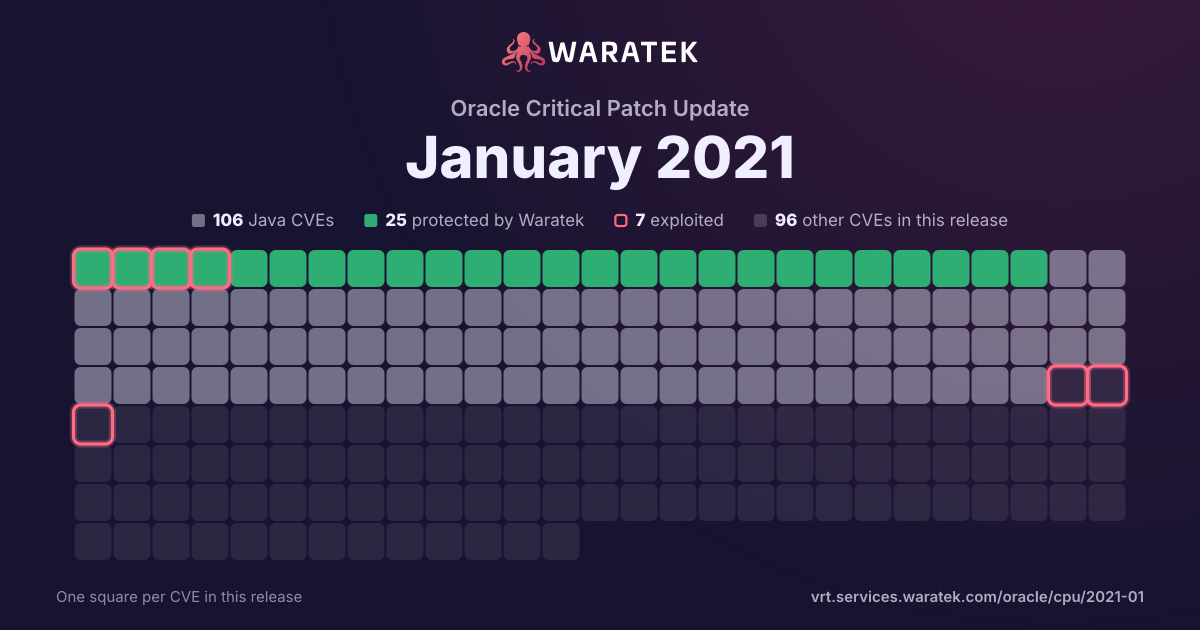
By status
25Protected by Waratek3Mitigation candidate78No exploit published59Outside Waratek scope37Not applicable
7Exploited, marked by the ring
No exploit published. For 66 of them, Oracle's security advisory is the source of public detail.
Protected by Waratek. Waratek RASP can block exploitation of these on systems that have not applied the patch yet.
Overview 202 matches · 106 in Waratek scope · 25 protected · 7 exploited · 1 CISA KEV · 20 public PoC · 16 EPSS ≥ 0.5
202matches
106in Waratek scope52.5%
25protected12.4%
7exploited3.5%
1CISA KEV0.5%
20public PoC9.9%
16EPSS ≥ 0.57.9%
Protected by Waratek
25
12.4%
Rule in development
0
0.0%
Mitigation candidate
3
1.5%
No exploit published
78
38.6%
Outside Waratek scope
59
29.2%
Not applicable
37
18.3%
Withdrawn CVE
0
0.0%
blocked by ARMR today
25
12.4%
partly blocked
0
0.0%
not blocked
177
87.6%
not established
0
0.0%
unrecorded
0
0.0%
split by
peak 136 / quarter
Q2 151
Outside Waratek scope1
Low1
not blocked1
Proof of concept only1
Q3 150
Q4 150
Q1 160
Q2 160
Q3 160
Q4 161
Protected by Waratek1
Critical1
blocked by ARMR today1
No public exploit1
Q1 171
Protected by Waratek1
Medium1
blocked by ARMR today1
Working exploit published1
Q2 171
No exploit published1
Critical1
not blocked1
No public exploit1
Q3 170
Q4 171
No exploit published1
High1
not blocked1
No public exploit1
Q1 181
No exploit published1
High1
not blocked1
No public exploit1
Q2 183
Protected by Waratek2
Not applicable1
Critical1
Medium2
blocked by ARMR today2
not blocked1
No public exploit3
Q3 180
Q4 181
Outside Waratek scope1
High1
not blocked1
No public exploit1
Q1 193
Protected by Waratek1
Outside Waratek scope2
Critical2
Medium1
blocked by ARMR today1
not blocked2
No public exploit3
Q2 194
Mitigation candidate1
No exploit published1
Outside Waratek scope2
High1
Medium3
not blocked4
Exploited1
Working exploit published2
No public exploit1
Q3 195
Protected by Waratek2
No exploit published1
Outside Waratek scope1
Not applicable1
Critical3
High2
blocked by ARMR today2
not blocked3
Forecast only1
No public exploit4
Q4 195
Protected by Waratek3
No exploit published1
Outside Waratek scope1
Critical1
High2
Medium2
blocked by ARMR today3
not blocked2
Proof of concept only1
No public exploit4
Q1 206
Protected by Waratek1
Mitigation candidate1
No exploit published1
Outside Waratek scope3
Critical2
High2
Medium2
blocked by ARMR today1
not blocked5
Exploited1
Proof of concept only1
No public exploit4
Q2 2015
Protected by Waratek4
No exploit published1
Outside Waratek scope7
Not applicable3
Critical3
High7
Medium4
Low1
blocked by ARMR today4
not blocked11
Exploited1
Working exploit published1
Proof of concept only1
No public exploit12
Q3 2010
Protected by Waratek4
Mitigation candidate1
No exploit published2
Outside Waratek scope2
Not applicable1
Critical4
High4
Medium1
Low1
blocked by ARMR today4
not blocked6
Exploited2
Working exploit published1
No public exploit7
Q4 208
Protected by Waratek3
No exploit published3
Outside Waratek scope1
Not applicable1
High4
Medium4
blocked by ARMR today3
not blocked5
Proof of concept only2
No public exploit6
Q1 21136
Protected by Waratek3
No exploit published65
Outside Waratek scope38
Not applicable30
Critical9
High52
Medium67
Low8
blocked by ARMR today3
not blocked133
Exploited2
Proof of concept only2
Forecast only1
No public exploit131
Q3 15Q1 16Q3 16Q1 17Q3 17Q1 18Q3 18Q1 19Q3 19Q1 20Q3 20Q1 21
| CVE | Severity | Published▾ | Status | Exploitation | Description |
|---|---|---|---|---|---|
| CVE-2016-1000031 | Critical | 2016-10-25 | Protected by Waratek | No public exploit | Apache Commons FileUpload before 1.3.3 DiskFileItem File Manipulation Remote Code Execution |
| CVE-2015-4000 | Low | 2015-05-21 | Outside Waratek scope | Proof of concept only | The TLS protocol 1.2 and earlier, when a DHE_EXPORT ciphersuite is enabled on a server but not on a client, does not properly convey a DHE_EXPORT choice, which allows man-in-the-middle attackers to conduct cipher-downgrade attacks by rewriting a ClientHello with DHE replaced by DHE_EXPORT and then rewriting a ServerHello with DHE_EXPORT replaced by DHE, aka the "Logjam" issue. |