Oracle Critical Security Patch Update August 2026
Released August 2026 · Oracle's advisory ↗ · ← Critical Patch Update, July 2026 · Security Patch Update, September 2026 →
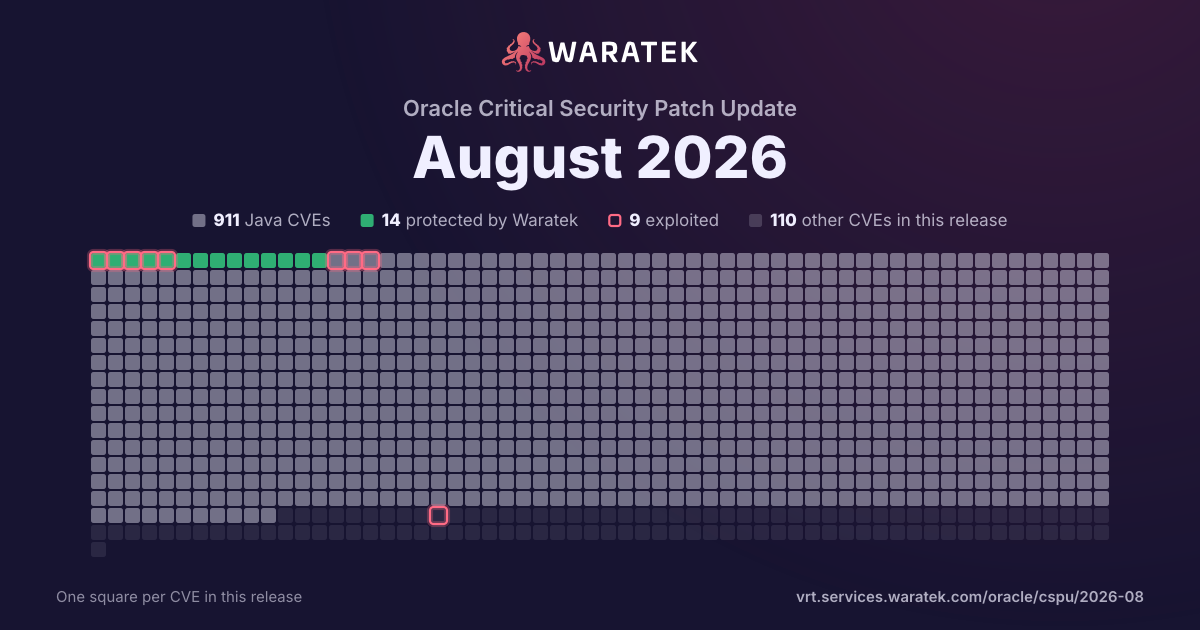
1,021 CVEs in this release, one square each Protected by Waratek, exploited Protected by Waratek, exploited Protected by Waratek, exploited Protected by Waratek, exploited Protected by Waratek, exploited Protected by Waratek Protected by Waratek Protected by Waratek Protected by Waratek Protected by Waratek Protected by Waratek Protected by Waratek Protected by Waratek Protected by Waratek Mitigation candidate, exploited Mitigation candidate, exploited Mitigation candidate, exploited No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published No exploit published Outside Waratek scope Outside Waratek scope Outside Waratek scope Outside Waratek scope Outside Waratek scope Outside Waratek scope Outside Waratek scope Outside Waratek scope Outside Waratek scope Not applicable, exploited Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable Not applicable
Share this chart
Download the image
By status
No exploit published. For 848 of them, Oracle's security advisory is the source of public detail.
Protected by Waratek. Waratek RASP can block exploitation of these on systems that have not applied the patch yet.